O Pass-Through do Usuário de Serviço Siebel
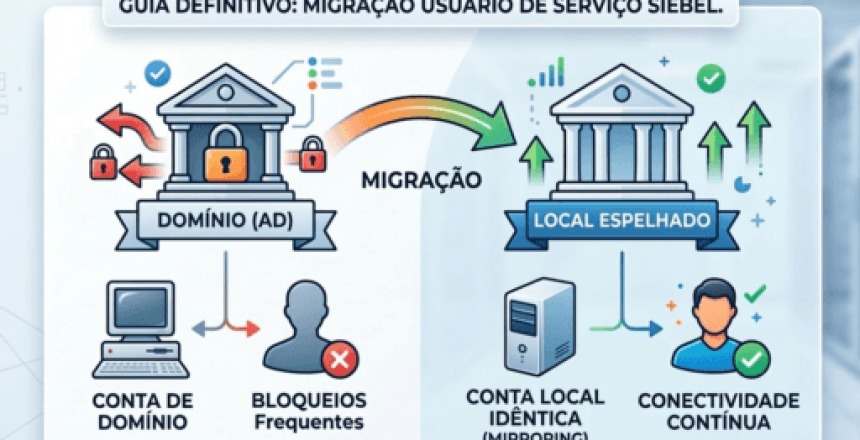
Configurar corretamente o Usuário de Serviço Siebel é uma das tarefas mais críticas para administradores de CRM que buscam estabilidade. Em muitos cenários corporativos, instabilidades no Active Directory ou políticas de senha agressivas causam quedas constantes no ambiente devido ao bloqueio da conta de domínio.
Neste guia definitivo, detalhamos como realizar a migração para uma Conta Local Espelhada (Mirroring). Esta técnica utiliza a pass-through authentication para contornar bloqueios de rede, mantendo a conectividade entre servidores (Gateway, Siebel Server e File System). Embora a documentação clássica do Siebel anterior ao IP17 para Windows Server sugira o uso de domínio, este método local é um “segredo” técnico que resolve problemas de disponibilidade em arquiteturas legadas e modernas.
Checklist Crítico de Dependências
Antes de alterar o seu Usuário de Serviço, você deve validar se o ambiente suporta o mirroring local:
Siebel File System: Se estiver em rede (
\\<FILE_SERVER>\<SHARE>), o usuário local deve existir em ambos os servidores com a mesma senha.E-mail (MAPI/Exchange): Contas locais não possuem mailbox de domínio. Se o Siebel usa integração MAPI nativa, valide a migração.
Integrações Web Services: Se o Siebel consome URLs externas que exigem NTLM do domínio, a conta local pode ser rejeitada.
Certificados Digitais: Devem estar no repositório Local Machine e não no perfil do usuário de domínio antigo.
Criação de Conta Local Espelhado: Passo a Passo
Para que o Usuário de Serviço Siebel funcione em um ambiente distribuído sem domínio, a conta deve ser idêntica em todos os nós.
Abra o
compmgmt.msc(Local Users and Groups).Crie o usuário:
<NOME_USUARIO_SERVICO>(ex:siebel_svc).Senha: Deve ser rigorosamente a mesma no Gateway, Server, IIS e File Server.
Selecione: Password never expires e User cannot change password.
Grupo: Adicione-o obrigatoriamente ao grupo Administradores Locais.
Atribuição de Privilégios e GPO
O sistema operacional precisa conceder direitos especiais para que o Usuário de Serviço Siebel gerencie processos e memória. Acesse secpol.msc e adicione o usuário às seguintes diretrizes:
Log on as a service (Essencial para o serviço subir).
Act as part of the operating system.
Adjust memory quotas for a process.
Replace a process level token.
Dica Pro: Execute
gpupdate /force. Se após o comando o usuário sumir dessas políticas, significa que há uma GPO de domínio sobrescrevendo sua configuração local. Solicite uma exceção à equipe de AD.
Permissões de Pasta e Registro (NTFS & Regedit)
O exige permissões explícitas. Não confie no grupo “Everyone”.
Pastas (NTFS)
Garanta Full Control para o usuário <NOME_USUARIO_SERVICO> em:
<SIEBEL_HOME>(ex:C:\sea63ouC:\sba81).Diretório do Siebel File System (Aba Segurança e Compartilhamento).
Registro (Regedit)
Navegue até:
HKEY_LOCAL_MACHINE\SOFTWARE\WOW6432Node\Siebel
Clique com o botão direito > Permissions > Adicione o usuário local com controle total. Em “Advanced”, marque a opção para substituir todas as permissões de objetos filhos.
Recriação de Serviços com siebctl e Configuração IIS
O Siebel armazena a senha do serviço de forma encriptada. Por isso, nunca altere o logon apenas pelo services.msc. Você deve recriar o serviço usando o utilitário siebctl.
Comando para Siebel 8.x / 17+:
# Deletar serviço antigo
siebctl -d -h <PATH_SIEBSRVR> -S siebsrvr -i "<NOME_SERVICO>"

# Criar novo serviço com usuário local
siebctl -h <PATH_SIEBSRVR> -S siebsrvr -i "<INSTANCIA>" -a -g "-g <GATEWAY_HOST>:2320 -e <ENTERPRISE> -s <SERVER_NAME> -l <IDIOMA> -u <SADMIN_USER>" -e <SADMIN_PWD> -u .\<NOME_USUARIO_SERVICO> -p <SENHA_LOCAL>
Configuração no IIS
No IIS Manager, acesse os Application Pools, selecione o pool do Siebel e em Advanced Settings > Identity, insira as credenciais do novo Usuário de Serviço. Finalize com um iisreset.
Matriz de Riscos e Mitigações
| Risco | Impacto | Mitigação |
| Sincronização de Senha | Erro de I/O no File System | Manter senhas idênticas em todos os servidores. |
| Integração HTTP (NTLM) | Erro 401 Unauthorized | Migrar para Basic Auth ou API Key. |
| Certificados SSL | Falha em conexões HTTPS | Mover certificados para “Local Machine Store”. |
| Autenticação Pass-through | Falha se o destino exigir Kerberos | O destino deve aceitar NTLM local. |
Resolução de Erros: siebctl 1703955 e SBL-EAI-04115
Erro siebctl 1703955
Caso ocorra o erro siebctl: Add Service error 1703955 ao tentar recriar o serviço siebel, siga estas orientações:
Causa: Restrições de permissão ou conflito do Windows (UAC) ao validar a conta de serviço (parâmetros -u e -p) diretamente pelo utilitário siebctl.
Resolução:
- Desabilitar UAC: Temporariamente, coloque o User Account Control em “Never Notify” no Painel de Controle e reinicie o prompt.
- Execução como Administrador: Certifique-se de que o CMD foi aberto com o botão direito > “Executar como Administrador”.
- Sintaxe Simplificada: Se o erro persistir ao usar -u .\siebel_svc -p Senha, execute o comando removendo os parâmetros -u e -p do final da linha.
- Nota: Isso criará o serviço como “Local System”. Após a criação bem-sucedida, você deve alterar manualmente o Logon do serviço para .\siebel_svc através do services.msc.
Comando de remoção (caso o serviço fique preso): siebctl -d -S siebsrvr -i “EnterpriseName_ServerName”
Erro SBL-EAI-04115 (Falha HTTP)
Este erro ocorre quando o serviço Siebel não consegue completar a chamada via EAI HTTP Transport. Como o Siebel utiliza a biblioteca wininet.dll (do Internet Explorer 32-bit) para essas chamadas, a configuração de rede deve ser validada sob o perfil do usuário de serviço.
Causa Raiz: Configurações de Proxy ou restrições de rede aplicadas ao perfil do usuário que executa o serviço Siebel, impedindo a saída da requisição HTTP.
Procedimento de Correção:
- Validação de Logon: Confirme no services.msc se o Gateway e o Siebel Server estão rodando com o usuário local espelhado (.\siebel_svc) e não como Local System.
- Teste de Perfil (IE 32-bit): * Faça login no Windows fisicamente (ou via RDP) utilizando a conta .\siebel_svc.
- Abra o Internet Explorer (versão 32 bits).
- Tente acessar a URL de integração diretamente pelo navegador.
- Configuração de Proxy: * Se a URL não carregar, ajuste as Opções de Internet (Configurações de LAN / Proxy) especificamente para este usuário até que o acesso via IE funcione.
- Lembre-se: o Siebel herdará exatamente as configurações de Proxy definidas no perfil
deste usuário no Windows.
- Lembre-se: o Siebel herdará exatamente as configurações de Proxy definidas no perfil
- Reinicialização:
Após garantir que o usuário local consegue navegar até a URL pelo IE, reinicie os serviços do Siebel para assumir as novas configurações de rede do perfil
Este ajuste é crítico para versões 8.1.1.9+ ou posteriores, mas altamente recomendado para a estabilidade de versões bem antigas em migrações de conta de domínio para local.
Conclusão
A migração do Usuário de Serviço Siebel para uma conta local espelhada é uma estratégia de alta disponibilidade que elimina dependências críticas do domínio. Seguindo este guia passo a passo, você garante um ambiente resiliente e performático.
Para mais dicas de administração de Serviço Siebel e troubleshooting de infraestrutura, acompanhe nossos outros artigos internos sobre o assunto.
Referências Externas: Oracle Support – Siebel Security Guide.